A autenticação de dois fatores é uma etapa em que o emissor verifica se quem está realizando é realmente o titular do cartão. Também é uma das etapas que podem influenciar a conclusão ou o abandono da compra.
Durante anos, um dos métodos mais utilizados para essa verificação foi o envio de códigos por SMS. Hoje, esse método apresenta limitações de segurança e pode gerar atrito na experiência de compra, enquanto as bandeiras avançam na adoção de alternativas. Na Pomelo, incorporamos a autenticação Out-of-Band (OOB) ao nosso módulo de 3D Secure. A seguir, explicamos como esse método funciona e quais são suas vantagens.
O que é autenticação OOB?
Out-of-Band (OOB) significa "fora de banda" e se refere à autenticação realizada por um canal diferente daquele em que a transação foi iniciada. Esse canal pode ser o aplicativo do emissor do cartão. Outra alternativa de autenticação é o uso de uma chave criptográfica vinculada ao dispositivo do usuário, como uma passkey, que permite a verificação por meio da biometria local.
Em vez de enviar um código para o usuário digitar no site da loja, o emissor envia uma notificação push para o seu próprio aplicativo. O usuário abre o aplicativo, confere os detalhes da transação e confirma a operação com biometria ou PIN. O resultado da autenticação é comunicado pelo fluxo do 3D Secure, sem que o usuário precise digitar um código no navegador.
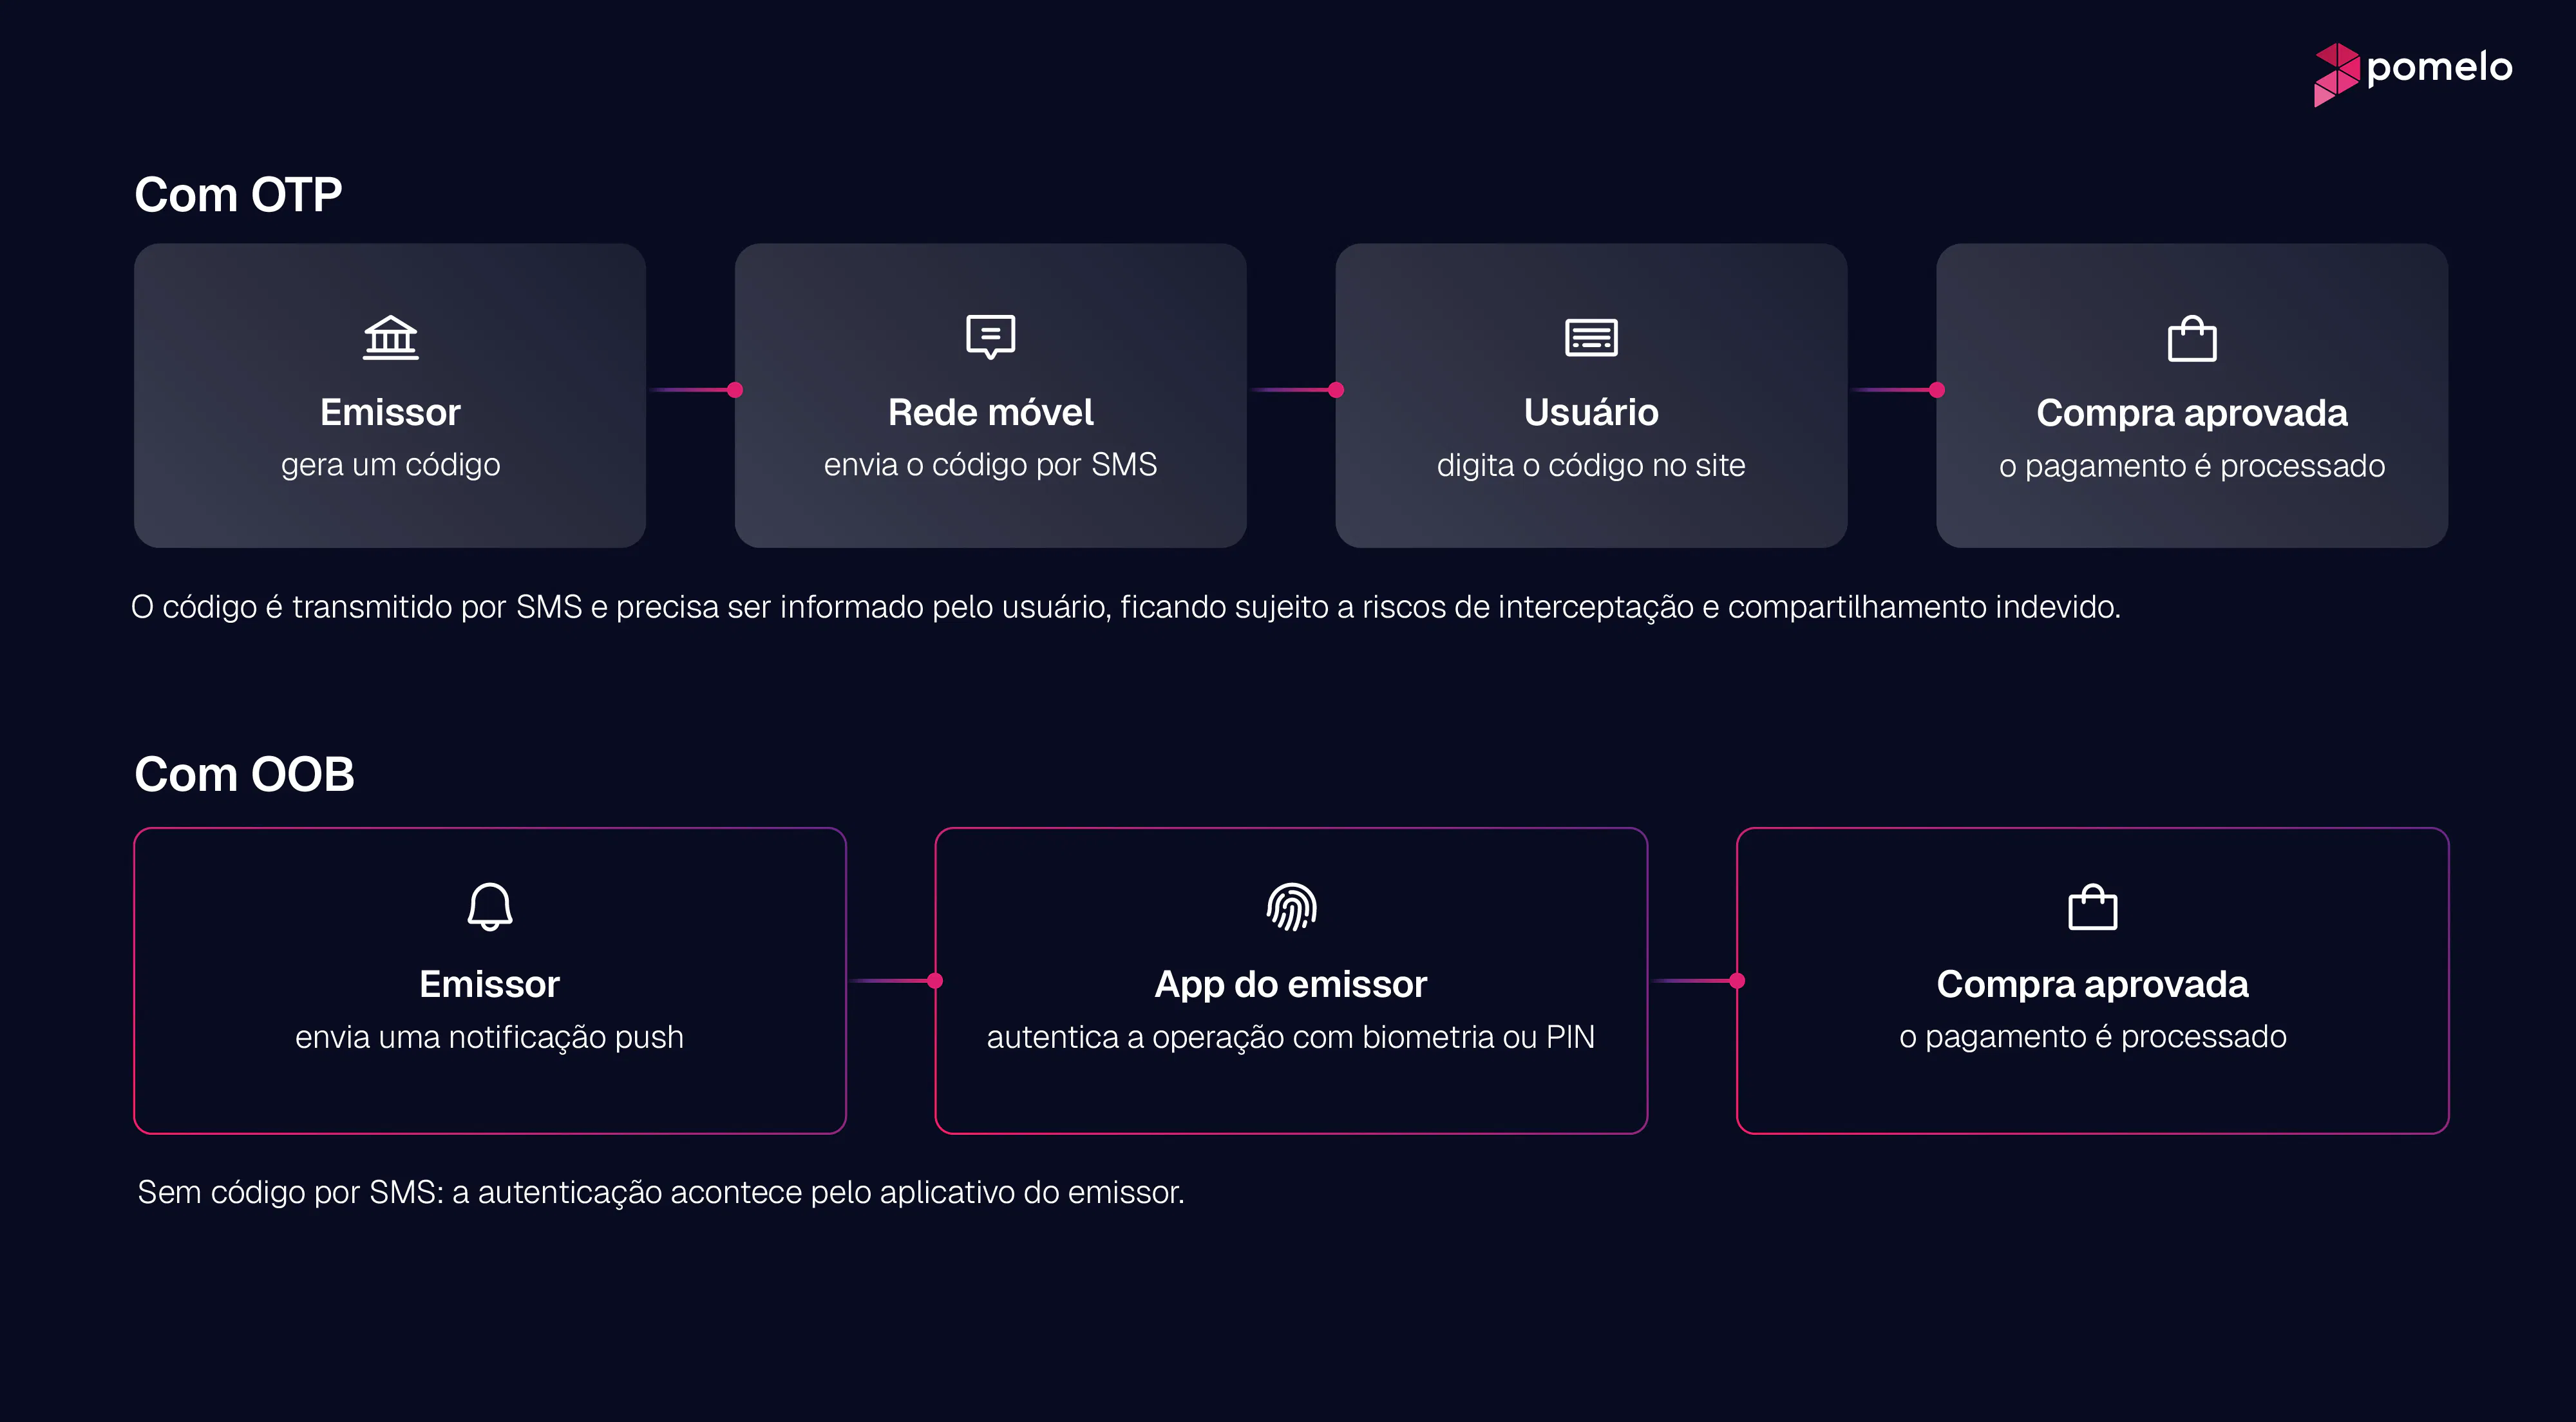
Como funciona o fluxo OOB para o usuário?
No fluxo de autenticação OOB por aplicativo, o processo começa com uma notificação push. O que muda é o dispositivo usado para realizar a compra:
 Um único dispositivo (single device): a compra é feita no mesmo celular em que o app do emissor está instalado. O usuário recebe a notificação push, abre o aplicativo ou é redirecionado automaticamente para ele, autentica a operação com biometria e a transação segue para processamento.
- Dispositivos diferentes (multiple devices): a compra é feita em um computador, enquanto a autenticação acontece no celular. O usuário confirma a operação com biometria no app do emissor e retorna ao site da loja para concluir a compra.
Por que vale a pena migrar de OTP para OOB?
A autenticação por código enviado por SMS cumpriu um papel importante na segurança dos pagamentos digitais, mas apresenta uma limitação estrutural: o código pode ser compartilhado ou interceptado. Diversas modalidades de fraudes atuais exploram essa vulnerabilidade, desde a troca indevida de chip (SIM swap) até ataques de phishing em tempo real, que capturam os códigos e os utilizam em segundos.
Os números dos últimos anos mostram a dimensão desse risco. Segundo a FTC, consumidores dos Estados Unidos perderam US$ 470 milhões com golpes iniciados por mensagem de texto em 2024, cinco vezes mais do que em 2020. No Reino Unido, a Cifas registrou um aumento de 1.055% nos casos de troca não autorizada de chip (SIM swap) em 2024, com quase 3.000 ocorrências. Esse tipo de ataque pode interceptar os códigos de autenticação e o acesso indevido a contas.
As exigências de segurança também estão evoluindo. O NIST (National Institute of Standards and Technology) classifica a autenticação por OTPs via SMS como um método restrito em suas diretrizes de identidade digital. Em Singapura, começaram a eliminar o uso de OTP por SMS no login em 2024, enquanto os Emirados Árabes Unidos avançaram na substituição desse método no setor bancário. No caso da Mastercard, a partir de 13 de outubro de 2026, novas exigências passaram a limitar o uso de OTP como método de autenticação em seus programas. A autenticação OOB é uma das alternativas para essa migração.
Como funciona a autenticação OOB da Pomelo?
Adicionamos a autenticação OOB como método de verificação no nosso módulo de 3D Secure, disponível para todos os programas de cartões da Pomelo, independentemente da bandeira. Para cartões emitidos com a bandeira Mastercard, a migração de OTP para OOB passou a ser obrigatória a partir de 13 de outubro de 2026. A integração com a Pomelo é feita via webhooks e contempla:
- Autenticações com biometria ou PIN pelo aplicativo do emissor
- Gerenciamento do fluxo de desafio de autenticação (challenge) por meio de webhooks
- Substituição do desafio baseado em OTP por um fluxo completo de autenticação OOB
- Personalização da experiência de autenticação sem depender da digitação de códigos OTP
Além disso, a Pomelo gerencia toda a infraestrutura de 3DS, incluindo a comunicação com a bandeira, a gestão do protocolo, os mecanismos de transferência de responsabilidade (liability shift) e a orquestração do desafio de autenticação. O emissor fica responsável pela experiência dentro do seu aplicativo.
E se meus usuários não tiverem um app?
O fluxo OOB descrito acima pressupõe que o emissor tenha um aplicativo móvel e que seus usuários possam utilizá-lo. No entanto, existem emissores, como corretoras, agentes de liquidação e compensação ( ALyCs, na Argentina) e plataformas de investimento, cujos realizam parte das operações pelo computador e nem sempre têm um app próprio instalado.
Nesses casos, uma alternativa ao fluxo OOB tradicional por aplicativo é utilizar tecnologias como WebAuthn ou passkeys. O usuário cadastra uma credencial criptográfica no dispositivo (notebook ou PC) e, no momento da compra, pode realizar a autenticação diretamente pelo navegador, utilizando a biometria local ou outro mecanismo de desbloqueio compatível. Assim, não precisa digitar um código recebido por SMS nem abrir o app do emissor. Essas tecnologias podem ser utilizadas em fluxos de autenticação multifator (MFA) compatíveis com os requisitos da especificação 3DS 2.3.1.
A Mastercard exige que os fatores utilizados na autenticação atendam a critérios específicos de independência. Um código gerado dentro da mesma sessão autenticada do usuário pode não cumprir esses requisitos. Tecnologias como WebAuthn e passkeys oferecem alternativas baseadas em autenticação criptográfica, desde que implementadas de acordo com as exigências aplicáveis.
A Pomelo pode orientar os emissores na escolha do método mais adequado, considerando sua arquitetura tecnológica e o perfil dos usuários.
Por que escolher a Pomelo para a sua autenticação de dois fatores
- Migração simplificada: adapte seu programa às novas exigências da Mastercard sem precisar construir toda a infraestrutura de 3DS do zero;
- Menos atritos nas autenticações: a verificação com biometria elimina a necessidade de receber, localizar e digitar códigos por SMS, reduzindo etapas que podem levar ao abandono da compra.
- Mais segurança: sem códigos OTP para compartilhar ou interceptar, o fluxo reduz a exposição a determinadas modalidades de fraude e engenharia social.
- Menores custos operacionais: reduza a dependência do envio de SMS a cada autenticação e a exposição a custos relacionados ao tráfego artificialmente inflado.
- Infraestrutura integrada: a autenticação OOB funciona de forma nativa no módulo de 3DS e na infraestrutura de cartões da Pomelo.
- Experiência personalizada: ofereça uma jornada de autenticação com a identidade visual, as mensagens e a marca do seu negócio, em vez de uma experiência padronizada para todos os emissores.
Autenticação OOB para emissores que ainda não têm 3DS
Para um emissor que está avaliando implementar o 3DS Secure, adotar OOB desde o início evita retrabalho: não é necessário desenvolver um fluxo baseado em OTP que terá de ser migrado posteriormente. Além disso, permite criar, desde o primeiro dia, uma experiência de autenticação integrada ao app, em vez de depender de um processo realizado por outro canal.
Para implementar OOB, o emissor precisa de:
- Um aplicativo com sessão autenticada
- Capacidade de enviar notificações push
- Desenvolvimento da uma tela de aprovação com biometria ou PIN
A integração com a Pomelo é feita via webhooks, enquanto o desenvolvimento por parte do emissor se concentra na experiência de aprovação dentro do aplicativo, que será utilizada pelos usuários durante a autenticação de cada compra.
Entre em contato com a nossa equipe para implementar a autenticação OOB.
Perguntas frequentes
O que é autenticação OOB no 3DS?
A autenticação Out-of-Band (OOB) é um método de autenticação no 3DS Secure (3DS) em que a verificação da identidade do usuário acontece fora do canal em que a transação foi iniciada. Em vez de digitar um código no site da loja, como acontece na autenticação conhecida como OTP, o usuário aprova a operação pelo aplicativo do emissor, utilizando biometria ou PIN.
Qual é a diferença entre OTP e OOB?
Com OTP, o emissor envia um código que o usuário precisa digitar no checkout, o que pode expô-lo a riscos de interceptação e engenharia social. Com OOB, a autenticação acontece no app do emissor, e o resultado é comunicado por meio do fluxo do 3DS. Como não há um código por SMS para o usuário compartilhar ou digitar, o método reduz a exposição a determinadas modalidades de fraude.
É obrigatório implementar OOB?
Para cartões emitidos com a bandeira Mastercard, o uso de OTP como método único deixou de ser suficiente a partir de 13 de outubro de 2026. O OOB é uma das alternativas para atender aos novos requisitos.
OOB funciona se o usuário comprar pelo computador?
Sim. O OOB permite um fluxo com vários dispositivos (multiple devices). Quando a compra é realizada pelo computador, a autenticação pode acontecer pelo celular, por meio de uma notificação push. O usuário confirma a operação com biometria ou PIN no app do emissor e volta ao computador para concluir a compra.
Para emissores cujos usuários realizam a maior parte das operações pelo computador e que não têm um aplicativo móvel, a Pomelo também pode implementar OOB por meio de passkeys ou WebAuthn:. Nesse caso, o usuário pode confirmar sua identidade diretamente pelo navegador, utilizando a biometria do dispositivo (impressão digital, Face ID ou Windows Hello) ou outro mecanismo de desbloqueio do dispositivo, sem precisar digitar códigos nem sair do checkout. O princípio é o mesmo: um fator criptográfico independente do canal da transação.
Para implementar a autenticação OOB com a Pomelo, os emissores precisam de um aplicativo com sessão autenticada, capacidade de enviar notificações push e desenvolvimento da tela de aprovação de transações com biometria ou PIN. A integração com a Pomelo é feita via webhooks.
A autenticação OOB está disponível para todos os programas de cartões?
Sim. A autenticação OOB está disponível no módulo de 3DS da Pomelo para todos os programas de cartões, independentemente da bandeira com que operem.
OOB substitui o OTP ou funciona em paralelo?
Na implementação OOB da Pomelo descrita neste artigo, o fluxo de autenticação baseado em códigos OTP é substituído por um processo de autenticação realizado pelo aplicativo do emissor. Dessa forma, o usuário não precisa receber ou digitar códigos por SMS para confirmar a operação.