La doble autenticación es el momento en que un emisor confirma que quien está comprando es realmente su usuario. También es uno de los puntos que más definen si esa compra se completa o se abandona.
Durante años se resolvió de una sola manera: un código enviado por SMS. Hoy ese método muestra sus límites, tanto en seguridad como en conversión, y las marcas ya empezaron a exigir alternativas. Desde Pomelo sumamos la autenticación Out-of-Band (OOB) a nuestro módulo de 3D Secure. A continuación, conoce todo sobre este método.
¿Qué es la autenticación OOB?
Out-of-Band significa "fuera de banda", es decir, fuera del canal en el que ocurre la transacción.Y ese canal puede ser la aplicación del emisor de la tarjeta, o bien una clave criptográfica vinculada al dispositivo del usuario —como una passkey— que el browser activa con biometría local.
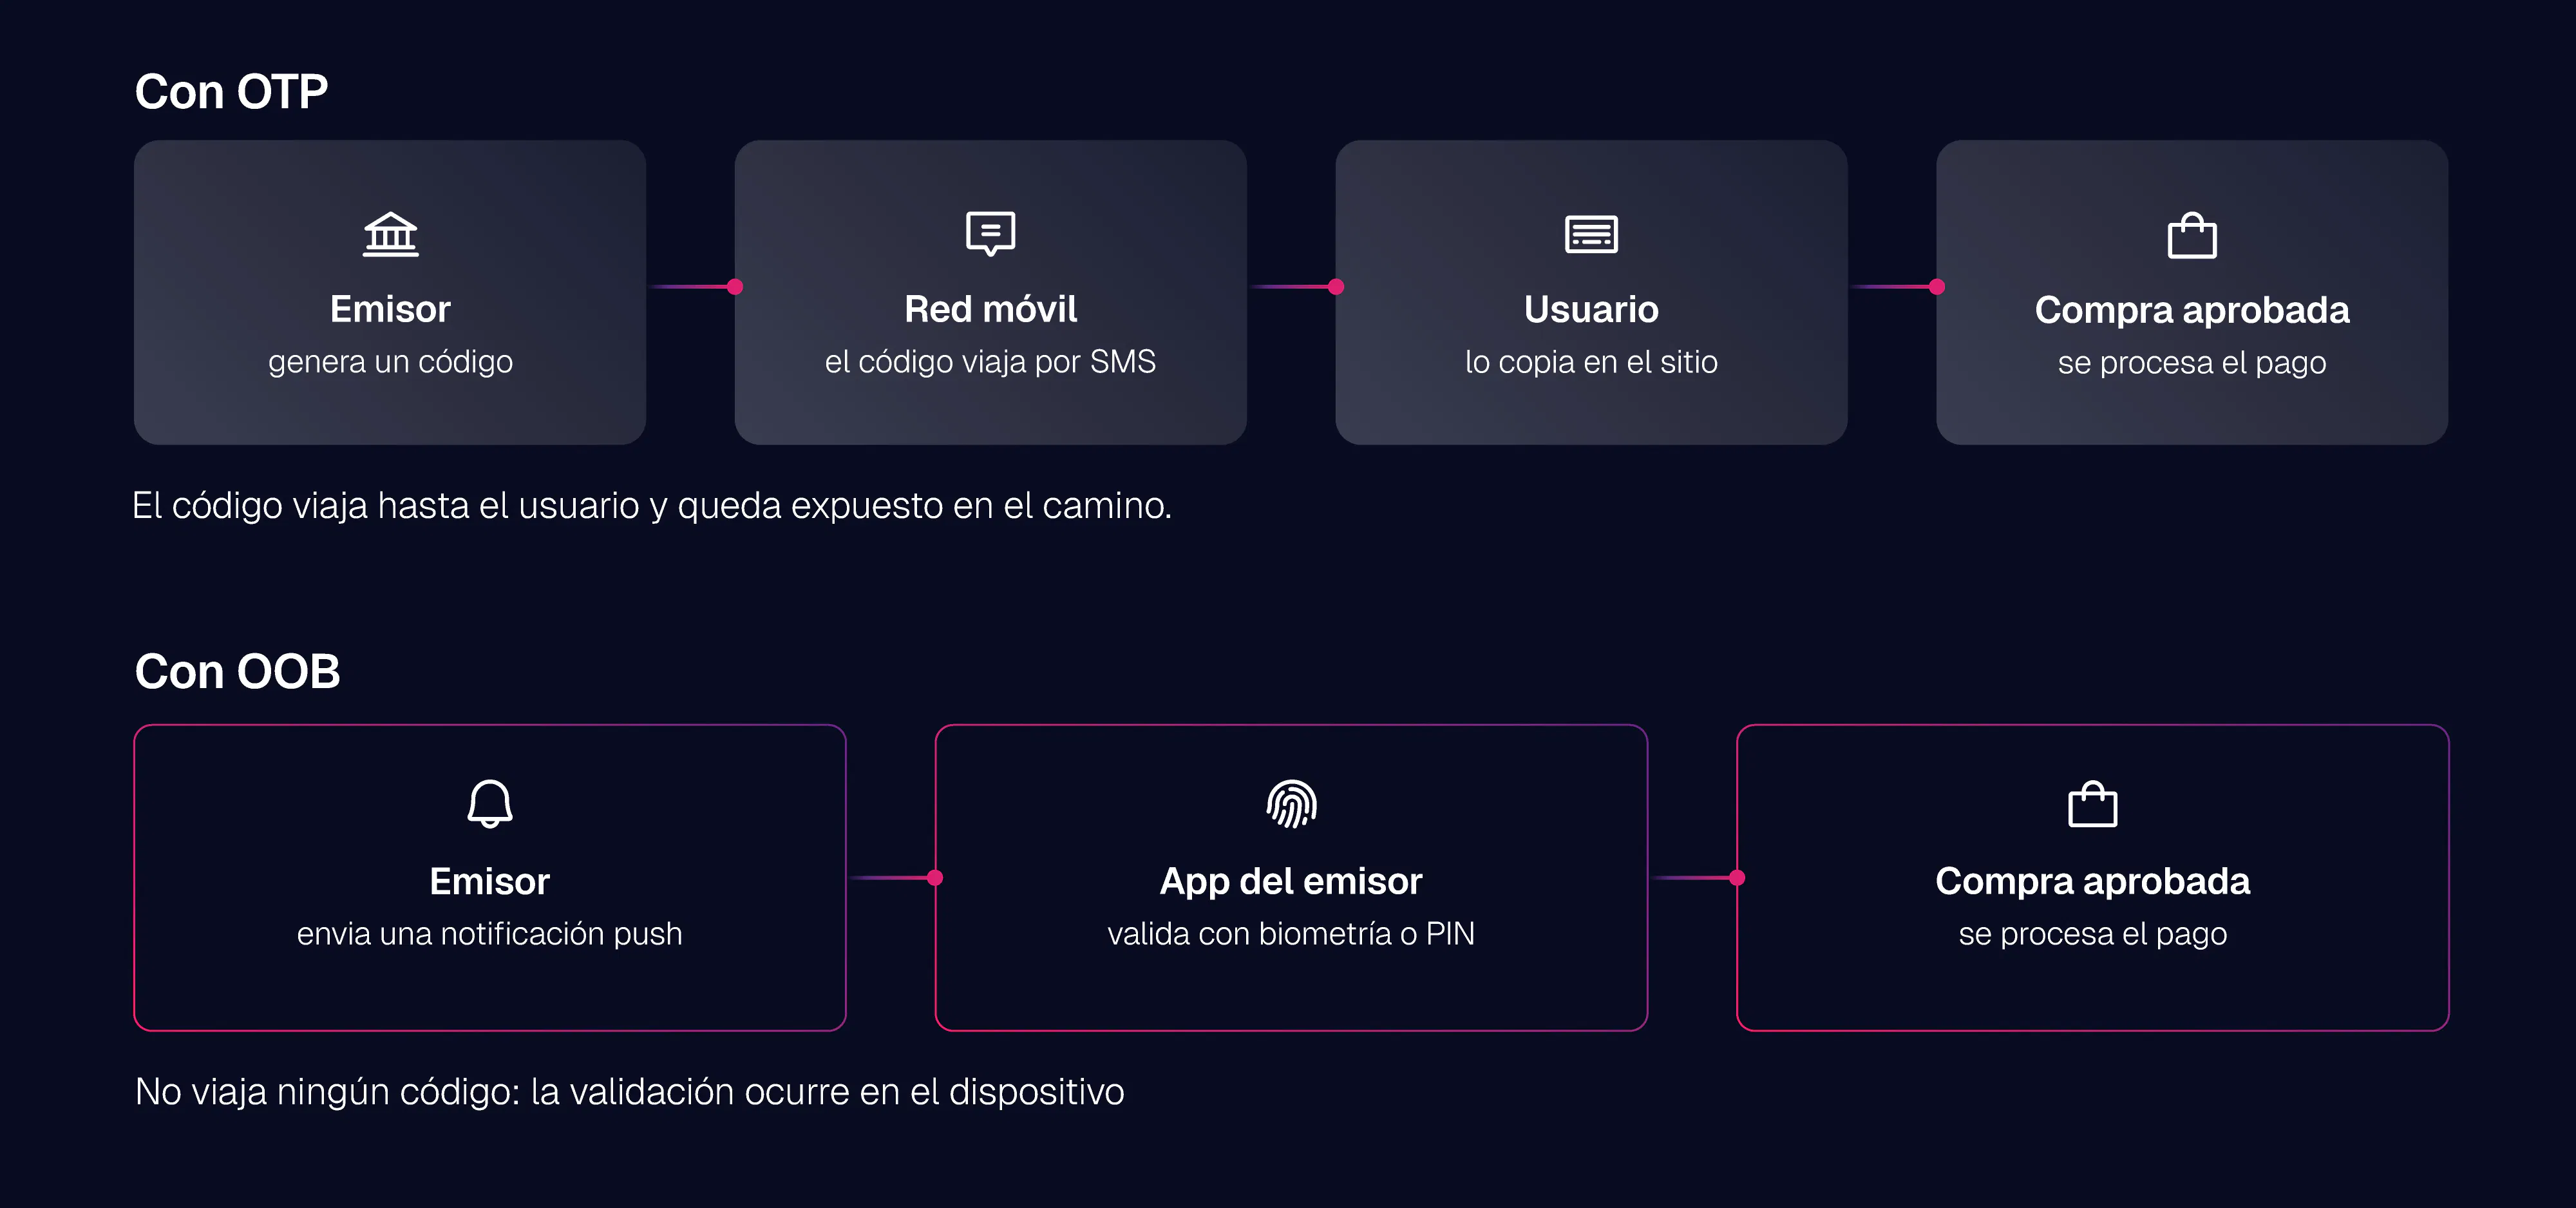
En lugar de enviar un código para que el usuario lo copie en el sitio del comercio, ahora el emisor envía una notificación push a su propia app. El usuario la abre, revisa el detalle de la operación y la aprueba con biometría o PIN. El resultado viaja directamente del emisor a la red, sin pasar por el navegador.
¿Cómo es el flujo de OOB para el usuario?
El flujo arranca siempre con una notificación push. Lo que varía es el dispositivo desde el que se compra:
 Single device: la compra ocurre en el mismo celular donde está la app del emisor. El usuario recibe el push, abre la aplicación o es redirigido automáticamente a ella, se autentica con biometría y la transacción se procesa.
- Multiple devices: la compra ocurre en una computadora y la aprobación se resuelve en el celular. El usuario valida con biometría en la app y regresa al sitio del comercio para finalizar.
¿Por qué conviene migrar del OTP a OOB?
El código por SMS resolvió un problema real en su momento, pero su limitación es estructural: se puede compartir. Sobre esa posibilidad se construye buena parte del fraude actual, desde el SIM swap hasta los kits de phishing en tiempo T real que capturan el código y lo utilizan en segundos.
Los números de los últimos años muestran la dirección. La FTC reportó que en 2024 los consumidores estadounidenses perdieron 470 millones de dólares por estafas iniciadas con un mensaje de texto, cinco veces más que en 2020. En Reino Unido, Cifas registró un aumento del 1.055% en los SIM swaps no autorizados durante 2024, con casi 3.000 casos, y señaló que el objetivo de esos ataques es interceptar los códigos de autenticación para tomar el control de las cuentas.
La respuesta regulatoria ya está en marcha. El NIST (National Institute of Standards and Technology) clasifica los OTP por SMS como un autenticador restringido dentro de su estándar de identidad digital, los bancos de Singapur los retiraron del login en 2024 y Emiratos Árabes Unidos los eliminó de todo el sistema bancario. En el caso de Mastercard, el 13 de octubre de 2026 el OTP deja de ser suficiente como método de autenticación para sus programas. OOB es hoy el camino disponible para resolver esa migración.
¿Cómo funciona la autenticación OOB de Pomelo?
Sumamos OOB como método de autenticación dentro de nuestro módulo de 3D Secure, disponible para todos los programas de tarjetas de Pomelo sin importar la marca con la que operen. En tarjetas emitidas con Mastercard, la migración de OTP a OOB será obligatoria a partir del 13 de octubre de 2026. La integración con Pomelo es vía webhooks y contempla:
- La validación de autenticaciones mediante biometría o PIN desde la aplicación del emisor
- La gestión del proceso de challenge mediante webhooks
- El reemplazo del challenge basado en OTP por un flujo OOB completo
- La personalización de la experiencia de autenticación sin depender del ingreso de códigos OTP
Además, de nuestro lado queda toda la infraestructura de 3DS: la comunicación con la marca, el manejo del protocolo, el liability shift y la orquestación del challenge. Del lado del emisor queda la experiencia dentro de su aplicación.
¿Y si mis usuarios no tienen una app?
OOB en la forma descrita arriba asume que el emisor cuenta con una aplicación mobile y que sus usuarios la usan. Pero hay emisores —brokers, ALyCs, plataformas de inversión— cuyo tráfico principal es desktop y que no tienen una app propia instalada en el dispositivo del usuario.
Para esos casos, el camino no es OOB clásico, sino métodos como WebAuthn o Passkeys: el usuario registra una clave criptográfica en su dispositivo (laptop, PC) y en el momento del pago autentica con su biometría local, directamente desde el browser. No hay código que ingresar ni app que abrir. El resultado cumple con MFA según la especificación 2.3.1 de 3DS.
Lo que Mastercard exige es que los factores de autenticación sean independientes entre sí. Un código generado dentro de la misma sesión autenticada del usuario no cumple esa condición. WebAuthn y Passkeys sí.
Pomelo puede orientar a emisores en cualquiera de estos caminos según su arquitectura y base de usuarios.
Por qué elegir Pomelo para tu doble autenticación
- Migración resuelta: cumple el nuevo estándar de Mastercard sin construir la infraestructura de 3DS desde cero.
- Más aprobaciones: una verificación con biometría no depende de que el SMS llegue, de que el usuario lo encuentre ni de que no venza.
- Seguridad que no se puede transferir: no hay ningún código que el usuario pueda entregar por error, lo que elimina el vector de ingeniería social que sostiene buena parte del fraude en pagos digitales.
- Menor costo operativo: sin envíos de SMS por transacción ni exposición a tráfico inflado artificialmente.
- Un ecosistema unificado: OOB funciona de forma nativa dentro del módulo de 3DS y de la infraestructura de tarjetas de Pomelo.
- La autenticación como producto propio: con tu diseño, tu mensaje y tu marca, en lugar de una pantalla que se ve igual en todos los emisores.
Autenticación OOB para emisores que todavía no tienen 3DS
Para un emisor que está evaluando implementar 3DS, adoptar OOB desde el inicio evita duplicar el trabajo, es decir, montar un flujo basado en OTP que deberá migrar poco después. Además, permite diseñar desde el primer día una experiencia de autenticación integrada a la app, en lugar de un proceso que ocurre por fuera de ella.
Para implementarlo, el emisor necesita:
- Una aplicación con sesión autenticada
- Capacidad de envío de notificaciones push
- El desarrollo de la pantalla de aprobación con biometría o PIN
La integración con Pomelo se realiza vía webhooks y el desarrollo del lado del emisor se concentra en esa pantalla de aprobación, que es también la que define la experiencia que verán sus usuarios en cada compra.
Entra en contacto con nuestro equipo para implementarlo.
Preguntas frecuentes
¿Qué es la autenticación OOB en 3DS?
Es un método de autenticación en el que la verificación de identidad se resuelve fuera del canal donde ocurre la transacción. En lugar de ingresar un código en el sitio del comercio, que es la forma de verificación conocida como OTP, el usuario aprueba la operación desde la aplicación de su emisor con biometría o PIN.
¿Cuál es la diferencia entre OTP y OOB?
Con OTP, el emisor envía un código que el usuario debe copiar en el checkout, lo que expone ese código a interceptación e ingeniería social. Con OOB, la validación ocurre dentro de la app del emisor y el resultado viaja directamente a la red: no hay ningún código que el usuario pueda compartir por error, por lo tanto mitiga las posibilidades de fraude.
¿Es obligatorio implementar OOB?
En tarjetas emitidas con Mastercard, el OTP deja de ser suficiente como método de autenticación a partir del 13 de octubre de 2026.
¿OOB funciona si el usuario compra desde una computadora?
Sí, ya que OOB admite un flujo de multiple devices. Si la compra ocurre en la computadora, la aprobación se resuelve con el celular mediante una notificación push. El usuario valida su identidad en la app y regresa a la computadora para finalizar la operación.
Para emisores cuyo tráfico es principalmente desktop y que no cuentan con una app mobile, Pomelo también puede implementar OOB mediante passkeys o WebAuthn: el usuario autentica directamente desde el browser con biometría del dispositivo (huella, Face ID, Windows Hello), sin ingresar códigos ni salir del checkout. El principio es el mismo: un factor criptográfico independiente del canal de la transacción.
¿Qué necesita un emisor para implementar OOB con Pomelo?
Para implementar OOB con Pomelo, los emisores necesitan una aplicación con sesión autenticada, capacidad de enviar notificaciones push y el desarrollo de la pantalla de aprobación con biometría o PIN. La integración con Pomelo se realiza vía webhooks.
¿La autenticación OOB está disponible para todos los programas de tarjetas?
Sí. Está disponible dentro del módulo de 3DS de Pomelo para todos los programas, con independencia de la marca con la que operen.
¿OOB reemplaza al OTP o funciona en paralelo?
Es un reemplazo completo del flujo, no una capa adicional sobre el código por SMS. El challenge basado en OTP se sustituye de punta a punta por un flujo OOB.